网络安全服务与网络技术服务 概念辨析、协同关系与实践路径
随着数字化转型的深入推进,企业对网络环境的安全性、稳定性和效率提出了更高要求。在实践中,“网络安全服务”与“网络技术服务”常被并列提及,但二者在目标定位、内容范围和实施方式上存在显著差异。厘清两者关系,是实现技术效能与安全保障协同发展的前提。
一、概念界定与核心目标
网络技术服务侧重于网络基础设施的规划、建设、运维与优化,其核心目标是保障网络的连通性、可用性、性能与可扩展性。典型服务包括网络架构设计、设备配置与调试、链路优化、网络监控、故障排查、系统集成以及日常运维支持等。网络技术服务的评价标准通常围绕 uptime(正常运行时间)、带宽利用率、延迟、丢包率等可量化指标展开。
网络安全服务则聚焦于识别、预防、检测和响应网络环境中的安全威胁,其核心目标是保障网络及承载数据的保密性、完整性与可用性。网络安全服务涵盖风险评估、安全策略制定、边界防护、入侵检测与防御、漏洞管理、安全审计、应急响应、渗透测试以及合规咨询等内容。其效果评价更侧重于风险暴露面的收敛程度、威胁检出率、响应时间以及合规达标情况。
简言之,网络技术服务解决“网络通不通、快不快”的问题,网络安全服务解决“网络稳不稳、安不安全”的问题。
二、二者的协同关系:安全是技术服务的底线,技术是安全服务的载体
尽管目标不同,网络安全服务与网络技术服务并非彼此孤立。一方面,网络安全措施必须依托网络架构落地。例如,防火墙策略、入侵检测探针、零信任访问控制均需在网络拓扑中合理部署;脱离网络技术服务的支撑,安全服务往往流于纸面。另一方面,网络技术服务若缺乏安全考量,则可能引入配置缺陷、暴露面扩大等风险。实践中,不少安全事件源于网络设备弱口令、未授权访问、路由策略不当等技术服务环节的疏漏。
因此,健康的服务模式应是“安全左移”与“技术右移”相结合:在网络规划与建设阶段即嵌入安全需求,在安全运营中借助网络遥测数据提升威胁发现能力。二者形成“规划—建设—运维—优化”的闭环,共同支撑业务连续性。
三、典型场景下的融合实践
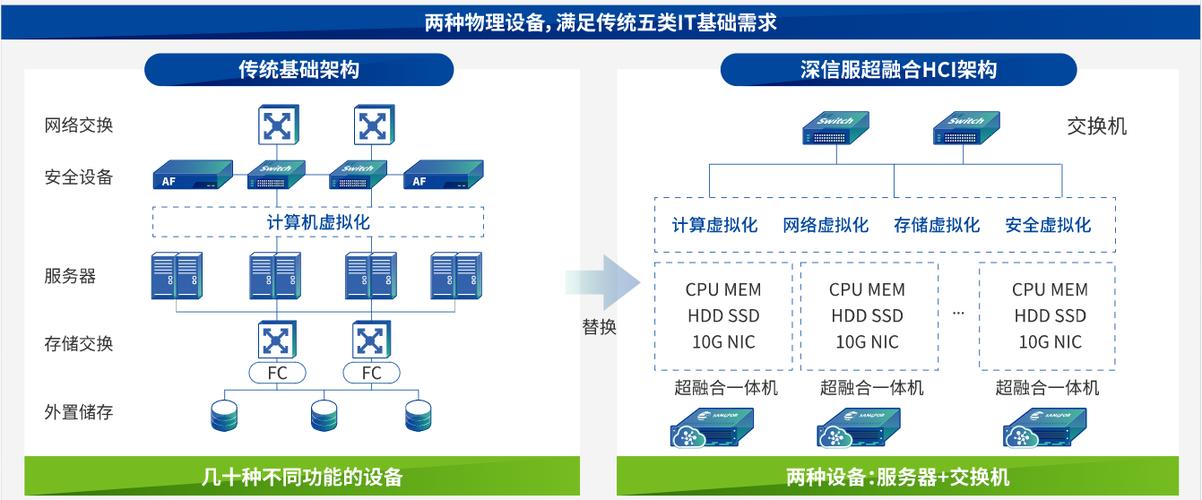
在数据中心网络建设中,网络技术服务负责 Spine-Leaf 架构设计与流量调度,网络安全服务则同步完成微隔离策略规划与东西向流量检测,二者协同实现高性能与细粒度管控。
在企业广域网场景中,SD-WAN 技术服务优化链路选路与应用体验,安全服务则叠加加密隧道、SASE 接入与边界防护,使分支接入既高效又可信。
在云网融合环境中,网络技术服务管理虚拟网络与混合云互联,安全服务提供云工作负载保护、安全组策略审计与API安全检测,提升云上资产的可见性与可控性。
四、服务交付与评价要点
对需求方而言,区分两类服务有助于精准采购与考核。建议在网络技术服务合同中明确可用性指标、变更管理流程与故障恢复时限;在网络安全服务合同中约定风险评估频次、漏洞修复闭环率、应急响应时效与合规达标要求。可要求服务商提供融合视角的汇报机制,使网络运行数据与安全运营数据相互印证,避免“网络指标漂亮、安全事件频发”或“安全设备齐全、网络体验低下”的失衡。
五、
网络安全服务与网络技术服务如同数字基础设施的两翼:一翼保通达,一翼保可信。企业应摒弃“重建设轻安全”或“重防护轻体验”的片面思维,在架构设计、日常运维和应急响应中推动二者深度协同,方能在复杂网络环境下实现安全可控、高效畅通的发展目标。
如若转载,请注明出处:http://www.chgcg.com/product/42.html
更新时间:2026-10-24 01:19:59